


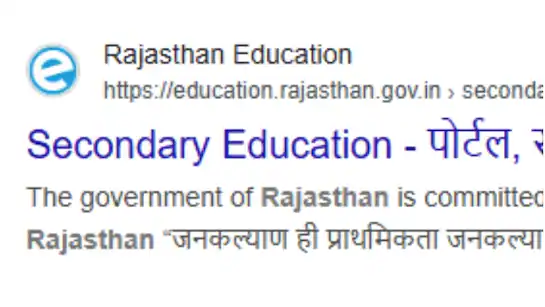
राजस्थान की राजधानी जयपुर से मंगलवार को एक बड़ी साइबर सुरक्षा चूक की खबर सामने आई। शिक्षा विभाग की आधिकारिक वेबसाइट को अज्ञात हैकर्स ने हैक कर लिया। साइट को खोलते ही ‘पाकिस्तान साइबरफोर्स’ का संदेश दिखाई दे रहा है, जिसमें भारत विरोधी बातें लिखी गई थीं। इस साइबर हमले के तुरंत बाद राज्य सरकार ने गंभीरता से संज्ञान लेते हुए जांच एजेंसियों को सक्रिय कर दिया है।
हैकिंग के बाद सामने आया पाकिस्तान साइबरफोर्स का नाम
मंगलवार सुबह जब शिक्षा विभाग की साइट पर विजिट किया गया तो वहां सामान्य जानकारी के बजाय एक विवादास्पद संदेश दिख रहा था। स्क्रीन पर ‘पाकिस्तान साइबरफोर्स’ लिखा हुआ था। साथ ही कश्मीर के पहलगाम आतंकी हमले से जुड़ा एक पोस्टर भी लगाया गया था।
क्या सच में राजस्थान शिक्षा विभाग की वेबसाइट हैक हो गई है, https://t.co/LOJmaW5nn8 pic.twitter.com/KJZH7X9zsE
— DEVENDRA YADAV (@Dkyadav_1) April 29, 2025
इस पोस्टर में लिखा गया था:
“पहलगाम पर कोई हमला नहीं हुआ था, यह एक अंदरूनी साजिश थी। कोई सीमा नहीं, कोई चेतावनी नहीं, कोई दया नहीं। अपनी आंखें खोलो और अपने नायकों से सवाल करो। तुम्हारी खुफिया जानकारी झूठी है, तुम्हारी सुरक्षा काल्पनिक है और तुम्हारा समय समाप्त हो रहा है।”
इस संदेश का मकसद स्पष्ट रूप से भारत की सुरक्षा व्यवस्था और खुफिया एजेंसियों पर सवाल उठाना और अशांति फैलाना था।
गूगल सर्च पर भी गड़बड़ी
सिर्फ वेबसाइट ही नहीं, बल्कि गूगल सर्च रिजल्ट्स में भी अजीब गतिविधि देखने को मिली। जब लोग शिक्षा विभाग की साइट सर्च कर रहे थे, तो वहां ‘फैंटास्टिक टी क्लब’ (Fantastic Tea Club) लिखा हुआ दिखाई दे रहा था। यह भी संकेत है कि हैकर्स ने साइट के मेटाडेटा और गूगल इंडेक्सिंग में भी छेड़छाड़ की है।
शिक्षा मंत्री का बयान: डेटा सुरक्षित, जांच जारी
घटना की जानकारी मिलते ही राजस्थान के शिक्षा मंत्री मदन दिलावर ने संज्ञान लिया। उन्होंने कहा:
“फिलहाल किसी संवेदनशील डेटा के लीक होने की पुष्टि नहीं हुई है। फिर भी, एहतियातन सभी सर्वरों और सिस्टम्स की व्यापक जांच करवाई जा रही है। शिक्षा विभाग की साइबर टीम और आईटी विशेषज्ञ साइट को रिकवर करने का कार्य कर रहे हैं।”
मंत्री ने भरोसा दिलाया कि जल्द ही वेबसाइट को फिर से सुरक्षित और सामान्य स्थिति में लाया जाएगा।
साइबर टीम और एजेंसियों को अलर्ट किया गया
राज्य सरकार ने इस घटना को बेहद गंभीरता से लेते हुए:
- साइबर सुरक्षा टीम को तत्काल सक्रिय किया
- CERT-In (Indian Computer Emergency Response Team) को सूचना दी
- सभी शासकीय वेबसाइटों की सुरक्षा ऑडिट करने के आदेश जारी किए
- संबंधित सर्वरों का लॉग डाटा संग्रहण शुरू किया
राज्य के आईटी विभाग और साइबर सेल ने संभावित हमलावरों की पहचान और उनके स्थान का पता लगाने के लिए जांच तेज कर दी है।
पहलगाम हमले से जुड़ने की कोशिश
गौरतलब है कि हाल ही में कश्मीर के पहलगाम इलाके में आतंकी हमला हुआ था, जिसमें सुरक्षाबलों के जवान घायल हुए थे। हैकर्स ने इस घटना से संबंधित झूठा नैरेटिव पेश करते हुए इसे “अंदरूनी साजिश” बताया। इससे स्पष्ट संकेत मिलता है कि इस साइबर हमले का उद्देश्य न सिर्फ तकनीकी व्यवधान पैदा करना था, बल्कि मनोवैज्ञानिक युद्ध भी छेड़ना था।
साइबर हमलों का बढ़ता खतरा
यह घटना ऐसे समय में हुई है जब भारत में सरकारी वेबसाइटों और संवेदनशील संस्थानों पर साइबर हमले बढ़ते जा रहे हैं। पिछले कुछ वर्षों में कई राज्यों की वेबसाइटों को टारगेट किया गया है। विशेषज्ञों का मानना है कि:
- हैकर्स ने संभवतः वेबसाइट के कमजोर सर्वर या पुराने सॉफ्टवेयर वर्जन का फायदा उठाया होगा।
- डीएनएस (DNS) रिकार्ड्स में भी छेड़छाड़ की गई हो सकती है।
- सोशल इंजीनियरिंग या फिशिंग अटैक का भी उपयोग हो सकता है।
राज्य सरकार की भविष्य की तैयारी
इस घटना के बाद राजस्थान सरकार ने साइबर सुरक्षा को और मजबूत करने के संकेत दिए हैं। शिक्षा विभाग समेत अन्य विभागों की वेबसाइटों की:
- नियमित पेनिट्रेशन टेस्टिंग
- सॉफ्टवेयर अपडेटिंग
- बैकअप व्यवस्था मजबूत करने
- दोहरी प्रमाणन प्रणाली (Two-Factor Authentication) लागू करने की योजनाएं बनाई जा रही हैं।
निष्कर्ष
जयपुर में शिक्षा विभाग की साइट हैकिंग की यह घटना न सिर्फ राजस्थान बल्कि पूरे देश के लिए चेतावनी है कि साइबर सुरक्षा में जरा सी चूक भी बड़े खतरे को जन्म दे सकती है। हालांकि फिलहाल कोई बड़ा नुकसान नहीं हुआ है, लेकिन यह घटना दिखाती है कि भारत को अपनी डिजिटल सुरक्षा को और मजबूत करने की जरूरत है।
